
Ποιος είναι ο 18χρονος προγραμματιστής της “KillSec” που συνελήφθη στην Αθήνα–Σχεδόν 1.000 κυβερνοεπιθέσεις παγκοσμίως
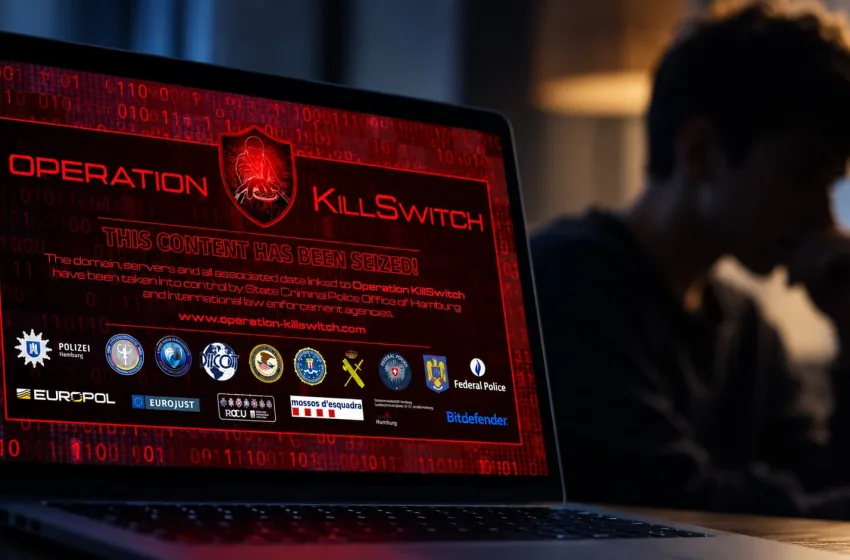
✨Ένας 18χρονος αλλοδαπός συνελήφθη στην Αθήνα ως προγραμματιστής στην εγκληματική ομάδα ransomware «KillSec», που συνδέεται με περίπου 1.000 κυβερνοεπιθέσεις παγκοσμίως.
✨Η διεθνής επιχείρηση «KillSwitch» οδήγησε σε τρεις συλλήψεις και οκτώ έρευνες σε τέσσερις χώρες, με συντονισμό από Eurojust και υποστήριξη Europol.
✨Η «KillSec» αποκτούσε παράνομη πρόσβαση σε συστήματα, αφαιρούσε δεδομένα και απαιτούσε λύτρα, απειλώντας με δημοσιοποίηση κλεμμένων αρχείων για πίεση στα θύματα.
✨Οι Αρχές συνεχίζουν την έρευνα, αναλύοντας ψηφιακά στοιχεία, ερευνώντας συναλλαγές σε κρυπτονομίσματα και εντοπίζοντας εμπλεκόμενα πρόσωπα και πιθανές νέες επιθέσεις.
Ρόλο προγραμματιστή στην ομάδα ransomware «KillSec», την οποία οι ελληνικές Αρχές χαρακτηρίζουν εγκληματική οργάνωση, φέρεται να είχε ένας 18χρονος αλλοδαπός που εντοπίστηκε και συνελήφθη στην Αθήνα, στο πλαίσιο μεγάλης διεθνούς επιχείρησης για την εξάρθρωση της ομάδας.
Σύμφωνα με τα στοιχεία της διεθνούς έρευνας, η «KillSec» δραστηριοποιούνταν τουλάχιστον από το 2024 και φέρεται να συνδέεται με σχεδόν 1.000 κυβερνοεπιθέσεις σε οργανισμούς σε ολόκληρο τον κόσμο. Περίπου 500 από αυτές έχουν μέχρι στιγμής διαπιστωθεί ως επιτυχείς.
Η Διεύθυνση Δίωξης Κυβερνοεγκλήματος της Ελληνικής Αστυνομίας συμμετείχε στη διεθνή επιχείρηση «KillSwitch», η οποία πραγματοποιήθηκε με στόχο την αντιμετώπιση της δράσης της ομάδας.
Σύμφωνα με την έρευνα, τα μέλη της αποκτούσαν μη εξουσιοδοτημένη πρόσβαση σε πληροφοριακά συστήματα οργανισμών, υπέκλεπταν και αφαιρούσαν δεδομένα και στη συνέχεια απαιτούσαν λύτρα, απειλώντας τα θύματα ότι θα δημοσιοποιούσαν τα κλεμμένα αρχεία σε περίπτωση που δεν καταβαλλόταν το απαιτούμενο χρηματικό ποσό.
Στην επιχείρηση συμμετείχαν οι αρμόδιες Αρχές του Βελγίου, της Φινλανδίας, της Γερμανίας, της Ελλάδας, της Ρουμανίας, της Ισπανίας, της Ελβετίας, του Ηνωμένου Βασιλείου και των ΗΠΑ, υπό τον συντονισμό της Eurojust και με την επιχειρησιακή υποστήριξη της Europol.
Για τη διερεύνηση της υπόθεσης είχε συγκροτηθεί στην Eurojust Κοινή Ομάδα Έρευνας (Joint Investigation Team – JIT), στην οποία συμμετείχαν το Βέλγιο, η Γερμανία, η Ελλάδα και η Ρουμανία.
Τρεις συλλήψεις και οκτώ έρευνες σε τέσσερις χώρες
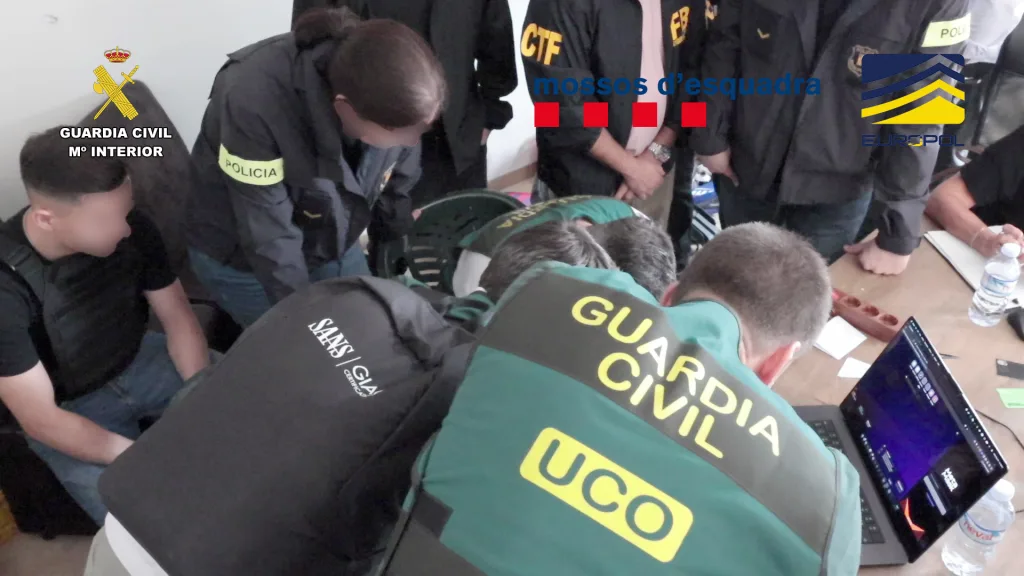
Η συντονισμένη επιχείρηση πραγματοποιήθηκε την Τετάρτη 30 Σεπτεμβρίου 2026, με τις Αρχές να προχωρούν συνολικά σε τρεις συλλήψεις και οκτώ έρευνες σε οικίες στην Ελλάδα, τη Ρουμανία, την Ισπανία και το Ηνωμένο Βασίλειο.
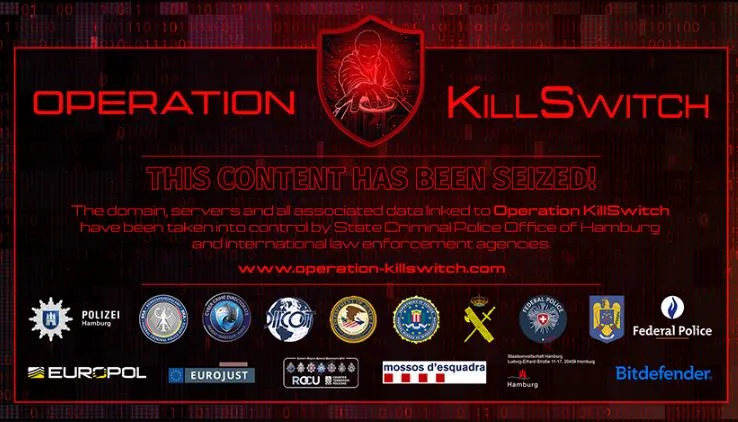
Παράλληλα, οι Αρχές έθεσαν υπό τον έλεγχό τους τον ιστότοπο στον οποίο η ομάδα φέρεται να δημοσιοποιούσε κλεμμένα αρχεία, αποτρέποντας περαιτέρω μη εξουσιοδοτημένη πρόσβαση σε τουλάχιστον 110 terabytes δεδομένων.
Στο πλαίσιο της ίδιας επιχείρησης τέθηκαν υπό αστυνομικό έλεγχο πέντε κεντρικοί διακομιστές (servers), ενώ δεσμεύθηκαν και ονόματα χώρου (domains) που φέρεται να χρησιμοποιούσε η ομάδα.
Η έρευνα στην Αθήνα και τα ψηφιακά ευρήματα
Στην Ελλάδα, η Διεύθυνση Δίωξης Κυβερνοεγκλήματος αξιοποίησε πληροφορίες που διαβιβάστηκαν από τις Αρχές της Γερμανίας, της Ρουμανίας και των ΗΠΑ σχετικά με έναν 18χρονο αλλοδαπό, ο οποίος διαμένει στη χώρα μας και φέρεται να είχε ρόλο προγραμματιστή στην «KillSec».
Οι αστυνομικοί κατάφεραν να εντοπίσουν τον τόπο διαμονής του σε περιοχή της Αθήνας και, έπειτα από εισαγγελική παραγγελία, πραγματοποίησαν έρευνα στην οικία του.
Στην έρευνα συμμετείχαν και εκπρόσωποι των Αρχών της Γερμανίας και της Ρουμανίας, οι οποίοι συμμετέχουν στην Κοινή Ομάδα Έρευνας.
Από το σπίτι του 18χρονου κατασχέθηκαν ένας φορητός ηλεκτρονικός υπολογιστής, τέσσερα κινητά τηλέφωνα, δύο σκληροί δίσκοι και δύο USB sticks.
Ιδιαίτερο ενδιαφέρον παρουσιάζει ένα από τα USB sticks, στο οποίο εντοπίστηκαν αντίγραφα ασφαλείας συνομιλιών μέσω εφαρμογής ανταλλαγής μηνυμάτων. Παράλληλα, οι Αρχές κατάσχεσαν και μία ατζέντα που περιείχε ιδιόχειρες σημειώσεις.
Τα ψηφιακά πειστήρια έχουν τεθεί υπό εξέταση, προκειμένου να αποσαφηνιστεί ο ακριβής ρόλος του 18χρονου και να προκύψουν τυχόν νέα στοιχεία για τη δράση και τις διασυνδέσεις της ομάδας.
Πώς δρούσε η «KillSec»
Η «KillSec» φέρεται να ακολουθούσε το μοντέλο λειτουργίας των ομάδων ransomware, πραγματοποιώντας επιθέσεις σε πληροφοριακά συστήματα οργανισμών και επιχειρήσεων.
Μετά την παράνομη πρόσβαση στα συστήματα, τα μέλη της φέρονται να αφαιρούσαν ή να αντέγραφαν δεδομένα και στη συνέχεια να απαιτούσαν λύτρα από τα θύματα. Η απειλή δημοσιοποίησης των κλεμμένων αρχείων χρησιμοποιούνταν ως μέσο πίεσης για την καταβολή των χρημάτων.
Στο πλαίσιο της έρευνας έχουν ταυτοποιηθεί πρόσωπα που φέρεται να είχαν διαφορετικούς ρόλους στη λειτουργία της ομάδας, μεταξύ άλλων διαχειριστή, προγραμματιστή, διαπραγματευτή και συνεργάτη (affiliate).
Οι Αρχές εξετάζουν πλέον τον βαθμό συμμετοχής κάθε εμπλεκόμενου προσώπου και τον ρόλο που φέρεται να είχε στη συνολική επιχειρησιακή δραστηριότητα της ομάδας.
16χρονος φέρεται ως βασικός χειριστής
Ιδιαίτερο ενδιαφέρον προκαλεί το γεγονός ότι, σύμφωνα με τα μέχρι στιγμής στοιχεία της έρευνας, ένας 16χρονος στην Ισπανία φέρεται να είχε τον ρόλο του βασικού χειριστή (main operator) της «KillSec».
Παράλληλα, οι Αρχές αναφέρουν ότι ο 18χρονος που εντοπίστηκε στην Ελλάδα ήταν ανήλικος κατά την τέλεση μέρους των πράξεων που βρίσκονται υπό διερεύνηση.
Για την απόκρυψη της πραγματικής τους ταυτότητας, τα εμπλεκόμενα πρόσωπα φέρεται να χρησιμοποιούσαν διαδικτυακά ψευδώνυμα, καθώς και κρυπτογραφημένες υπηρεσίες επικοινωνίας.
Στο μικροσκόπιο οι συναλλαγές σε κρυπτονομίσματα
Καθοριστική είναι και η συνδρομή της Europol στην ανάλυση των ψηφιακών στοιχείων και στην επιχειρησιακή αξιοποίηση των ευρημάτων.
Μεταξύ άλλων, εξετάζονται συναλλαγές σε κρυπτονομίσματα, ενώ ειδικά κλιμάκια αναλύουν τα ψηφιακά πειστήρια που κατασχέθηκαν κατά τις έρευνες.
Η Eurojust είχε τον συντονισμό της δικαστικής συνεργασίας μεταξύ των εμπλεκόμενων χωρών και υποστήριξε σε πραγματικό χρόνο τις παράλληλες επιχειρησιακές ενέργειες των Αρχών.
Η διεθνής έρευνα βρίσκεται σε εξέλιξη, με τις Αρχές να εξετάζουν το σύνολο των ψηφιακών δεδομένων που έχουν κατασχεθεί, να επιχειρούν να εντοπίσουν και να ιχνηλατήσουν τα εγκληματικά έσοδα και να διαπιστώσουν εάν πίσω από τη «KillSec» βρίσκονται και άλλα πρόσωπα.
Παράλληλα, συνεχίζεται η διερεύνηση για τυχόν επιπλέον κυβερνοεπιθέσεις, θύματα και περιστατικά στα οποία ενδέχεται να εμπλέκονται τα υπό εξέταση μέλη της ομάδας.


 SiteDesign