
FT: Λύτρα 3 εκατ. δολαρίων ζητούν χάκερ από τη Revolut να μην διαρρεύσουν δεδομένα πελατών
✨Η ομάδα χάκερ «iamnotavillain» απειλεί να δημοσιοποιήσει ευαίσθητα δεδομένα 680 πελατών της Revolut ζητώντας λύτρα ύψους 3 εκατ. δολαρίων σε 24 ώρες.
✨Οι χάκερ ισχυρίζονται ότι απέκτησαν πρόσβαση μέσω παραβίασης συστήματος ηλεκτρονικού ταχυδρομείου της ιταλικής κυβέρνησης και υποδύονταν στελέχη διωκτικών αρχών για να συλλέξουν πληροφορίες.
✨Η Revolut αρνείται ότι έχει λάβει άμεση επικοινωνία από τους δράστες, ενώ υποστηρίζει πελάτες και συνεργάζεται με αρχές για τη διερεύνηση της υπόθεσης.
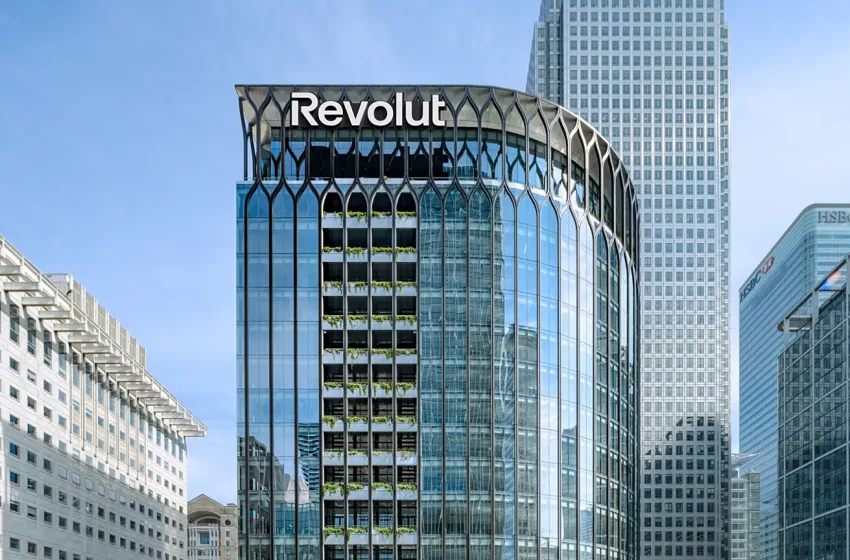
✨Η fintech εταιρεία, που εξυπηρετεί περίπου 80 εκατομμύρια πελάτες σε πάνω από 30 χώρες, ιδρύθηκε το 2015 και λειτουργεί ως τράπεζα.
Απειλές για τη δημοσιοποίηση ευαίσθητων δεδομένων εκατοντάδων πελατών της Revolut διατυπώνει ομάδα χάκερ που χρησιμοποιεί την ονομασία «iamnotavillain», ζητώντας από τη βρετανική fintech λύτρα ύψους 3 εκατ. δολαρίων μέσα σε διάστημα 24 ωρών, σύμφωνα με δημοσίευμα των Financial Times.
Η ομάδα ανάρτησε την Τετάρτη το σχετικό τελεσίγραφο στην ιστοσελίδα της, συνοδεύοντάς το από αντίστροφη μέτρηση. Η κίνηση θεωρείται ασυνήθιστη, καθώς σε αντίστοιχες περιπτώσεις οι δράστες συχνά επιχειρούν πρώτα να διαπραγματευτούν ιδιωτικά με την εταιρεία και στη συνέχεια προχωρούν σε δημόσιες απειλές.
Στο μήνυμά τους προς τη Revolut οι χάκερ αναφέρουν ότι απαιτούν 6.000 XMR, δηλαδή περίπου 3 εκατ. δολάρια, προειδοποιώντας ότι σε διαφορετική περίπτωση θα προχωρήσουν στην πώληση των δεδομένων σε άλλες εγκληματικές οργανώσεις. Το XMR είναι το κρυπτονόμισμα Monero, το οποίο έχει συνδεθεί με παράνομες συναλλαγές λόγω των χαρακτηριστικών αυξημένης ιδιωτικότητας που προσφέρει.
Οι δράστες δήλωσαν στους Financial Times ότι μέχρι στιγμής δεν έχει υπάρξει διαπραγμάτευση με τη Revolut. Παράλληλα, υποστήριξαν τους ισχυρισμούς τους αποστέλλοντας βίντεο διάρκειας περίπου ενός λεπτού, το οποίο φέρεται να παρουσιάζει δεδομένα πελατών.
Μεταξύ των στοιχείων που εμφανίζονται στο υλικό περιλαμβάνονται, σύμφωνα με το δημοσίευμα, άδειες οδήγησης, διαβατήρια, φωτογραφίες ταυτοποίησης που χρησιμοποιούνται στο πλαίσιο των διαδικασιών «Know Your Customer» (KYC), καθώς και ιστορικό συναλλαγών. Η φερόμενη παραβίαση εκτιμάται ότι αφορά τουλάχιστον 680 λογαριασμούς.
Σύμφωνα με τους ισχυρισμούς των χάκερ, η πρόσβαση στα δεδομένα επιτεύχθηκε μέσω παραβίασης συστήματος ηλεκτρονικού ταχυδρομείου της ιταλικής κυβέρνησης. Οι δράστες φέρονται στη συνέχεια να προσποιούνταν ότι ήταν στελέχη των διωκτικών αρχών, υποβάλλοντας επί αρκετούς μήνες αιτήματα προς τη Revolut για πληροφορίες σχετικά με συγκεκριμένους πελάτες.
Από την πλευρά της, η Revolut δήλωσε ότι «δεν έχει λάβει καμία άμεση επικοινωνία ή απαίτηση» από τα συγκεκριμένα άτομα ή την ομάδα που διατυπώνει τις καταγγελίες.
Η εταιρεία έχει επίσης αναφέρει ότι παρέχει άμεση υποστήριξη στους πελάτες που ενδέχεται να έχουν επηρεαστεί, ενώ συνεργάζεται με τις αρμόδιες αρχές επιβολής του νόμου και τις ρυθμιστικές αρχές για τη διερεύνηση της υπόθεσης.
Η Revolut ιδρύθηκε το 2015 και σήμερα εξυπηρετεί περίπου 80 εκατομμύρια πελάτες, ενώ δραστηριοποιείται ως τράπεζα σε περισσότερες από 30 χώρες.

 SiteDesign